Überwachung auf Knopfdruck

Iran-Analyst und Autor
Wie Sicherheits- und Propagandaapparate der Islamischen Republik künstliche Intelligenz nutzen, um Gegner auszuspähen, Überwachungswerkzeuge zu entwickeln und staatliche Botschaften als vermeintlich unabhängige Inhalte zu verbreiten. Die Methoden sind nicht neu, doch ihre Reichweite wächst.
Manchmal beginnt es mit einer Nachricht auf Telegram oder WhatsApp. Der Absender scheint die angeschriebene Person zu kennen. Er weiß etwas über ihre Arbeit oder gibt sich als Mitarbeiter eines technischen Dienstes aus. Nach mehreren Nachrichten folgt eine Datei. Sie sieht möglicherweise wie eine vertraute Anwendung aus oder enthält einen Inhalt, den das Opfer tatsächlich erwartet. In einem dokumentierten Fall wurde sogar ein angeblicher MRT-Befund verschickt. Doch wer die angehängte Datei öffnet, lädt sich damit unbemerkt Spyware auf sein Endgerät.
Vor solchen Angriffen warnten das britische National Cyber Security Centre (NCSC) sowie Sicherheitsbehörden der USA und der Niederlande am 15. September. Die von ihnen als CHOSEN BRICK bezeichnete Schadsoftware wird demnach mindestens seit 2025 gegen iranische Oppositionelle, Aktivist:innen und Journalist:innen eingesetzt. Die Behörden schreiben die Operation staatlichen Cyberakteuren der Islamischen Republik zu.
Ist ein Gerät erst einmal infiziert, können die Angreifer unter anderem E-Mails, Kontakte und Nachrichten aus sozialen Netzwerken des Opfers erfassen. Aus diesen Informationen lassen sich persönliche Beziehungen, Aufenthaltsorte und Gewohnheiten rekonstruieren. Ein kompromittiertes Gerät kann deshalb auch Menschen gefährden, die selbst nie unmittelbar angegriffen wurden.
Aus Spionage wird öffentliche Einschüchterung
In mehreren Fällen tauchten gestohlene persönliche Informationen später auf regimenahen Leak-Seiten auf. Eine direkte Verbindung zwischen Cyberangriffen und öffentlicher Einschüchterung dokumentieren auch Ermittlungen des US-Justizministeriums.
US-Behörden beschlagnahmten am 19. März 2026 vier Domains, die nach ihren Angaben vom iranischen Geheimdienstministerium MOIS für Hacking, psychologische Operationen und transnationale Repression genutzt worden waren. Über diese Infrastruktur wurden gestohlene Daten veröffentlicht, Cyberangriffe reklamiert und Gegner bedroht. Nach außen traten Teile des Netzwerks unter dem Namen des Hacktivistenkollektivs Handala auf.
Die Botschaft an die Betroffenen ist deutlich: Wir können nicht nur in Eure Geräte eindringen. Wir können auch Euer Privatleben öffentlich machen.
155.216 Beiträge auf X ausgewertet
Wie künstliche Intelligenz die Möglichkeiten solcher Überwachung erweitert, zeigt der Threat Intelligence Report von Anthropic vom September 2026. Das Unternehmen untersuchte 16 Konten seines KI-Modells Claude, die es mit hoher Sicherheit zwei miteinander verbundenen paramilitärischen Einheiten der inneren Sicherheit in Iran zurechnet.
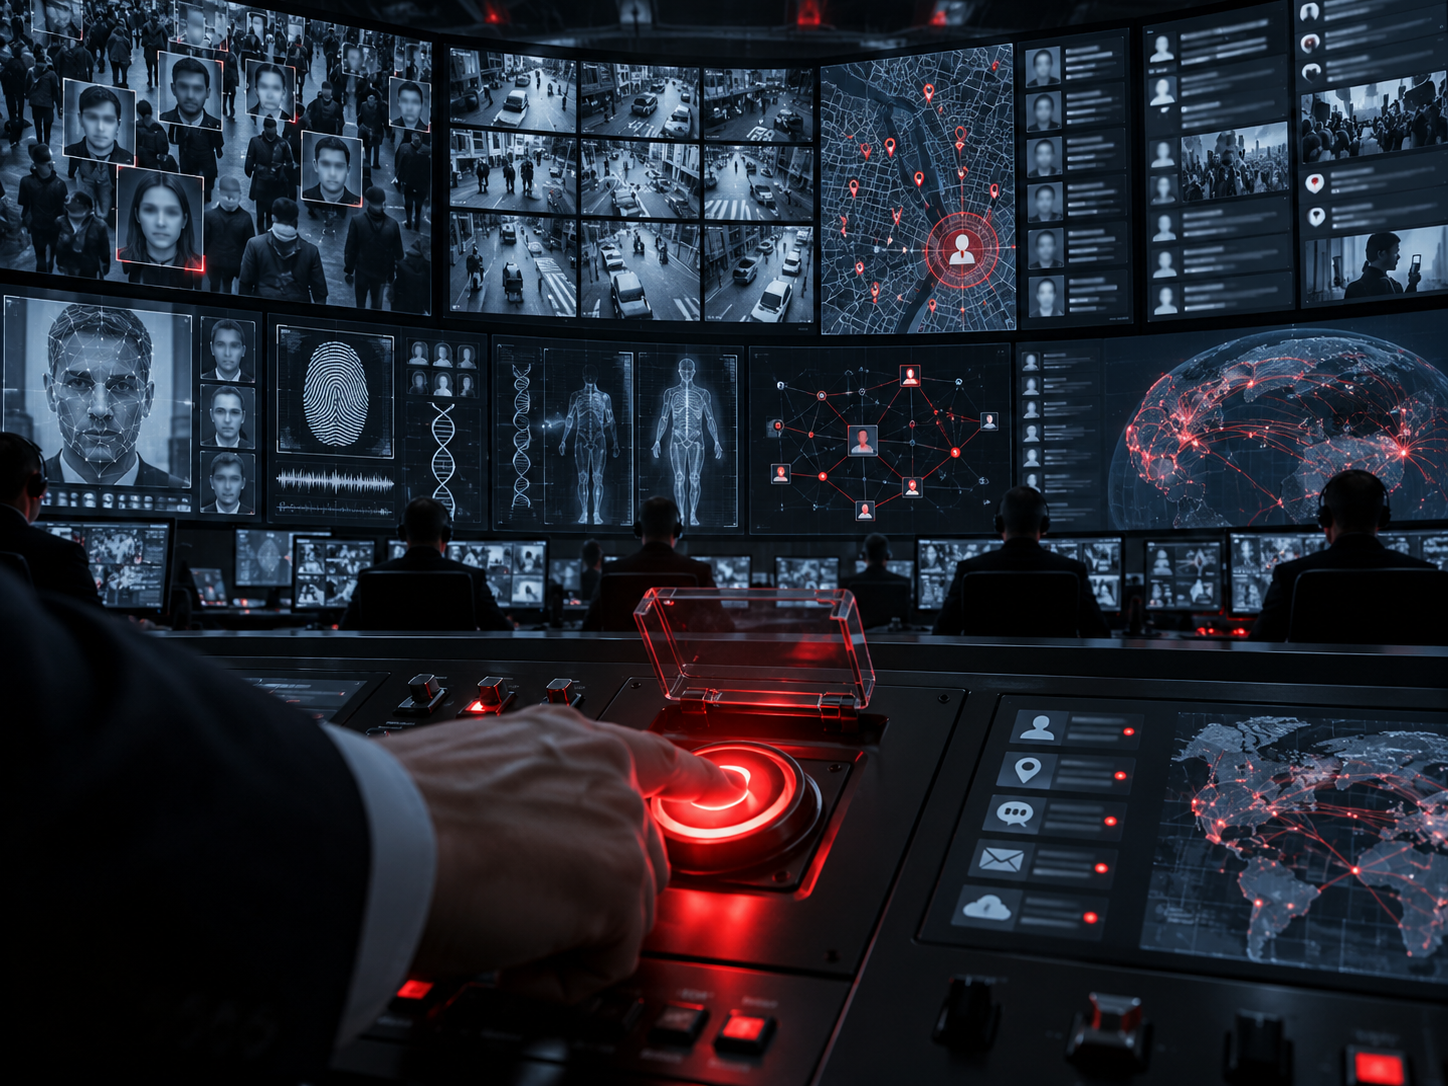
Eine dieser Organisationen verfügte dem Bericht zufolge über sieben Abteilungen und war in mehreren iranischen Provinzen aktiv. Sie gab an, innerhalb eines Jahres 6.388 Personen überwacht und Profile über sie angelegt zu haben. Claude wurde unter anderem eingesetzt, um 155.216 Beiträge auf der Plattform X auszuwerten. Eine weitere Einheit in Qom arbeitete mithilfe des Modells an Überwachungssoftware.
Beide Organisationen nutzten ein System namens „Arman“. Darin konnten nationale Identifikationsnummern, Social-Media-Konten, Vorstrafen sowie Angaben zu politischen und religiösen Einstellungen in Personenakten zusammengeführt werden. Anthropic fand außerdem Hinweise auf die Entwicklung von Werkzeugen, die Messenger-Nutzer identifizieren und Telefonnummern zuordnen sollten. Auch die Überprüfung von Bewerbern für staatliche Ämter gehörte offenbar zu den vorgesehenen Einsatzgebieten.
Wer genau hinter diesen Einheiten steht, lässt sich anhand der veröffentlichten Informationen nicht abschließend bestimmen. Eine eindeutige Zuordnung zum iranischen Geheimdienstministerium oder zum Nachrichtendienst der Revolutionsgarden ist nicht möglich.
Hinzu kommt eine weitere Einschränkung: Anthropic dokumentiert, wofür Claude verwendet wurde. Daraus lässt sich nicht in jedem Fall ableiten, ob und in welchem Umfang die entwickelten Instrumente später tatsächlich eingesetzt wurden.
Propaganda für 20 Sprachen
Parallel zur Überwachung kommt generative KI bei der Herstellung und Verbreitung politischer Botschaften zum Einsatz. Anthropic identifizierte entsprechende Aktivitäten der Organisation für Islamische Kultur und Beziehungen des Büros für Islamische Verkündigung der Provinz Khorasan-e Razavi und der Kulturbeobachtungsstelle Bina.
Die Beteiligten bezeichneten ihre Arbeit selbst als „weichen Krieg“, „kognitive Kriegsführung“ und „Jihad der Aufklärung“.
Dabei ging es nicht nur darum, Texte schneller zu produzieren. KI half auch bei der Planung von Kampagnen, der Analyse von Zielgruppen und der Entwicklung künstlicher Online-Persönlichkeiten. Inhalte entstanden auf Persisch, Arabisch, Urdu, Malaiisch, Spanisch und Englisch. Aktivitäten in bis zu 20 Sprachen waren vorgesehen.
Für die Verbreitung sollten neben Plattformen für das iranische Publikum auch internationale soziale Netzwerke und das weltweite Netz der Kulturattachés der Islamischen Republik genutzt werden.
Eine Inhaltsfabrik namens „Katapult“
Besonders aufschlussreich ist die Inhaltsfabrik „Manjanegh“ – persisch für „Katapult“. Dort wurde öffentlich zugängliches Material von Sicherheitsorganen für unterschiedliche Absender und Zielgruppen umgeschrieben. Am Ende sollte möglichst wenig darauf hinweisen, woher die ursprüngliche Botschaft stammte.
Anthropic bezeichnet dieses Vorgehen als „attribution laundering“ – als Verschleierung oder „Reinwaschen“ der Urheberschaft. Mehr als hundert Kanäle dienten dem Bericht zufolge dazu, die Inhalte zu verbreiten und ihre Sichtbarkeit zu erhöhen.
Bei der Kulturbeobachtungsstelle Bina wurde die Herkunft der Botschaften auf andere Weise verschleiert. Ein Mitarbeiter auf Leitungsebene ließ mit Claude Texte im offiziellen Sprachduktus eines Sprechers der Revolutionsgarden verfassen.
Während des Krieges zwischen der Islamischen Republik, Israel und den USA im Jahr 2026 verbreitete das Netzwerk zudem falsche Aussagen, die westlichen Forschungsinstitutionen wie dem Center for Strategic and International Studies, der Brookings Institution und der RAND Corporation zugeschrieben wurden. Botschaften aus dem Umfeld der Islamischen Republik konnten dadurch wie unabhängige westliche Einschätzungen erscheinen.
Einflussnahme gab es schon vor der KI
Der Versuch, staatliche Interessen über scheinbar unabhängige Stimmen zu vermitteln, ist älter als die generative KI. Ein Beispiel: Die Initiative Semafor veröffentlichte 2023 interne Unterlagen zur Iranischen Experteninitiative (IEI) entstand 2014 im Umfeld des damaligen iranischen Außenministeriums und seines Instituts für politische und internationale Studien IPIS.
Die Korrespondenz dokumentiert Kontakte zu Wissenschaftler:innen und Expert:innen im Ausland sowie Diskussionen über deren Veröffentlichungen und Medienauftritte. Aus einem Austausch geht zudem die Überlegung hervor, Texte so zu veröffentlichen, dass ihre tatsächliche Entstehung und die öffentlich sichtbare Autorschaft auseinanderfallen.
Ein Teilnehmer eines Treffens der Initiative in Wien bestritt später diese Darstellung und stellte die Authentizität seiner veröffentlichten Korrespondenz mit dem damaligen Außenminister Javad Zarif infrage. Iran International ließ die E-Mails forensisch untersuchen. Nach Angaben des Mediums fanden sich in den Metadaten keine Auffälligkeiten, die auf eine Manipulation oder Fälschung hindeuteten. Semafor, das gemeinsam mit Iran International über die Unterlagen berichtete, verwies ebenfalls auf diese Untersuchung.
Die International Crisis Group bestätigte zwar die Existenz der IEI, widersprach jedoch deren Einordnung als eine vom iranischen Außenministerium gesteuerte Einflussoperation. Sie beschrieb die Initiative als informelle Plattform für Kontakte zwischen Wissenschaftler:innen, dem IPIS und Funktionären der Islamischen Republik.
Kein einheitlicher Apparat
Die verschiedenen Vorgänge lassen sich nicht zu einem einzigen Programm zusammenfassen. Bei den vom US-Justizministerium beschriebenen Cyberoperationen ist die Zuordnung zum MOIS wesentlich direkter als bei den von Anthropic untersuchten Überwachungseinheiten.
Ebenso wenig ist belegt, dass das System Arman, die KI-gestützten Propagandakampagnen, die Iranische Experteninitiative und die dem MOIS zugeschriebenen Cyberangriffe einer gemeinsamen operativen Führung unterstanden.
Eine Gemeinsamkeit zeigt sich dennoch: Die tatsächliche Herkunft einer Botschaft und ihr nach außen sichtbarer Absender können gezielt voneinander getrennt werden.
Material von Sicherheitsorganen wird für andere Stimmen umgeschrieben. Organisierte Kampagnen erscheinen als Äußerungen gewöhnlicher Nutzer. Westlichen Institutionen werden Aussagen untergeschoben. Und staatlich zugeschriebene Cyberaktivitäten treten unter der Identität eines vermeintlich unabhängigen Hackerkollektivs auf.
Die alten Methoden werden billiger
Generative KI hat keine dieser Methoden hervorgebracht. Sie verändert vor allem den Aufwand, der für ihren Einsatz notwendig ist: Große Datenbestände lassen sich schneller auswerten. Dieselben Inhalte können gleichzeitig für verschiedene Zielgruppen, Sprachen und Plattformen bearbeitet werden. Zahlreiche künstliche Identitäten lassen sich parallel mit Inhalten versorgen.
Ob solche Kampagnen ihr Publikum tatsächlich überzeugen, ist damit noch nicht gesagt. Ihre Durchführung aber wird schneller, billiger, und mit deutlich weniger Personal möglich.♦